Согласие и документы для мониторинга сотрудников: полный комплект и порядок оформления
- Почему работодателю нужно согласие на мониторинг
- Что говорит закон: 152-ФЗ, ТК РФ и практика
- Комплект документов для законного мониторинга
- Что должно быть в согласии на мониторинг
- Развернуть
- Отдельные сценарии
- Порядок внедрения контроля: пошагово
- Сравнение сценариев: какой документ нужен
- Ответственность за нарушения: штрафы и практика
- Частые ошибки при оформлении
- Чек-лист: готовы ли документы к запуску
- Итоги: что важно знать при оформлении согласия
- FAQ
Когда компания берётся за учёт рабочего времени и решает установить на компьютеры систему контроля, руководитель ждёт отчётов по загрузке и простоям. Но на старте всё упирается в документацию: что подписывать, с чем знакомить людей, где хватит внутреннего акта, а где обязательно отдельное согласие. Если этот этап пропустить или провести для галочки, любые данные контроля окажутся спорными, а работодатель может получить штраф.
Далее разберём, зачем вообще оформляют согласие на мониторинг, какие нормы закона здесь действуют, какой набор бумаг закрывает большинство рабочих ситуаций и в какой последовательности их готовить. В конце вас ждут чек-лист и ответы на распространённые вопросы.
Основные понятия и определения
- Согласие на мониторинг — документ, которым работник письменно подтверждает: он в курсе конкретных видов контроля и не возражает против обработки связанных с ними сведений в оговорённом объёме.
- 152-ФЗ — закон о персональных данных, устанавливающий правила их обработки, в том числе при наблюдении за рабочим компьютером.
- Локальный нормативный акт — внутренний документ работодателя (например, положение или политика), который становится обязательным для сотрудников после ознакомления под подпись.
- Положение о контроле — локальный акт, где перечислено, за какими действиями и данными ведётся наблюдение, ради чего и в каких пределах.
- Политика обработки персональных данных — документ о том, какие персональные данные компания обрабатывает, для чего, как их хранит и защищает.
- Уведомление о контроле — документ, которым работодатель ставит сотрудника в известность, что рабочее место и техника находятся под наблюдением.
- Лист ознакомления — форма, где сотрудник расписывается, что изучил локальные акты и осведомлён о правилах.
- Законный интерес работодателя — основание обрабатывать данные для контроля корпоративной техники в рабочее время без отдельного согласия по каждому пункту.
- Оператор персональных данных — организация, определяющая цели и состав обработки данных; в этой роли выступает работодатель.
- Отзыв согласия — право работника в любой момент письменно отказаться от согласия; работодатель обязан прекратить обработку по этому основанию.
Суть за минуту
Мониторинг сотрудников законен при наличии документов. Для обычного контроля корпоративного компьютера в рабочее время хватает локального акта, уведомления и листа ознакомления. Отдельное согласие, оформленное самостоятельной бумагой, обязательно там, где затрагиваются личные устройства, аккаунты, данные оператора связи, геолокация и биометрия. Ключевой принцип: сотрудник заранее знает, что именно и с какой целью контролируется.
Почему работодателю нужно согласие на мониторинг
Контроль рабочего компьютера по сути представляет собой обработку персональных данных. Система видит, кто сидит за машиной, какие приложения открывает, сколько времени тратит на рабочие задачи, когда приступает к работе и когда заканчивает день. Если документы не оформлены, такая обработка превращается в нарушение, а не в рабочий управленческий инструмент.
Если вы как раз выбираете подходящую систему контроля, стоит заранее изучить, как устроен учёт рабочего времени в тарифах и какие возможности там доступны. Второй мотив — управляемость. Когда правила контроля закреплены бумагами, сотрудник понимает, что именно фиксируется, а руководитель получает данные, которыми можно пользоваться без опасений. Если же систему установить, а документы не оформить, руководитель рискует: результаты контроля легко оспорить, а дисциплинарные решения на их основе отменяются.
Третий мотив — предсказуемость. Именно документы убирают главную причину конфликтов вокруг наблюдения: неожиданность. Сотрудник заранее знает границы, а работодатель — свои пределы. Это снижает и риск штрафов, и вероятность внутренних споров.
Практический ориентир
Начните с простого вопроса: что конкретно вы собираете. Учёт рабочего времени и наблюдение за корпоративным компьютером закрываются локальным актом и уведомлением. Личные устройства, аккаунты, геолокация и биометрия требуют отдельного письменного согласия. От этого зависит, какой комплект документов вам понадобится.
Что говорит закон: 152-ФЗ, ТК РФ и практика
Правовая основа мониторинга состоит из нескольких слоёв: закон о персональных данных, трудовое законодательство и разъяснения регулятора. Опираться только на один из них недостаточно.
Для руководителя это означает простую вещь: законным контроль делает не сама система, а корректно оформленное основание. Одни требования касаются правил внутри компании, другие — обработки персональных данных, третьи формируются из практики надзорных органов и судов. Ниже разберём каждый слой по отдельности.
152-ФЗ и требование отдельного согласия с 01.09.2025
С 1 сентября 2025 года начали действовать поправки в статью 9 закона 152-ФЗ: согласие на обработку персональных данных должно быть самостоятельным документом. Если формулировку «вшили» в трудовой договор или другой смешанный текст, суд вправе признать её недействительной.
Отсюда следует, что отдельное согласие нельзя подменить пунктом в договоре. Там, где оно действительно необходимо, его оформляют самостоятельным документом с подписью работника. Отсутствие отдельного согласия там, где оно требуется, — прямое основание для претензий регулятора.
ТК РФ и локальные нормативные акты
Трудовой кодекс наделяет работодателя правом устанавливать правила внутреннего трудового распорядка и закреплять их локальными нормативными актами. Наблюдение за использованием рабочего времени и корпоративной техники опирается именно на эти документы: правило вводится локальным актом, а сотрудник знакомится с ним под подпись.
Важно разграничивать понятия. В трудовом праве согласие не выступает универсальным основанием для любых действий: правила контроля вводятся актом работодателя, а согласие требуется там, где речь идёт о персональных данных за пределами обычного контроля корпоративного контура.
Разъяснения Роскомнадзора и судебная практика
Регулятор придерживается принципа минимальной достаточности: собирать лишь те данные, что нужны для работы, и не хранить их дольше необходимого. На практике это выражается в понятных сроках хранения — к примеру, видеозаписи обычно держат до 30 дней, а геолокацию удаляют по завершении рабочего дня, если инцидента не было.
Суды исходят из того, что контроль допустим в рабочее время и в пределах корпоративного контура. Даже учёт рабочего времени не даёт права следить за действиями в нерабочие часы или читать личную переписку. Дисциплинарное взыскание, опирающееся только на скриншоты или геоданные, нередко отменяют — нужна совокупность доказательств: задачи, сроки, качество и данные профильных систем.
Комплект документов для законного мониторинга
Набор документов решает две задачи: сообщает сотруднику о контроле и оформляет обработку данных. Ниже — минимальный перечень и его назначение.
Не обязательно заводить пять отдельных бумаг на каждого сотрудника. Часть документов общая для всей компании, часть оформляется один раз и лишь актуализируется. Главное — чтобы каждое требование закона подкреплялось конкретным документом, а не оставалось на словах.
Положение о контроле сотрудников (локальный акт)
Это базовый документ, описывающий, какие именно действия контролируются, зачем, в каком объёме и что считается нарушением. Чем конкретнее формулировки, тем проще объяснить сотруднику логику контроля и обосновать решения руководителя.
В положении, как правило, фиксируют виды контроля (учёт времени, снимки экрана, программы и сайты, системные события), периодичность, круг лиц с доступом к данным и порядок их хранения.
Политика обработки персональных данных
Политика задаёт общие правила обработки данных в компании: какие сведения обрабатываются, с какими целями, где хранятся и как защищаются. Это базовый документ, который должен быть у любой организации, работающей с персональными данными, а контроль сотрудников добавляет в него конкретные основания.
На практике политика отвечает на вопросы, которые чаще всего задаёт регулятор: какие данные обрабатываются, с какой целью, сколько хранятся и кто имеет к ним доступ. Если политика в компании уже есть, её достаточно дополнить разделом о контроле рабочих компьютеров — отдельный документ заводить не требуется.
Уведомление о контроле рабочего компьютера
Уведомление — самый прямой способ сообщить сотруднику, что рабочее место под наблюдением. Оно не обязательно должно быть отдельной бумагой на каждого: нередко его включают в локальный акт или оформляют приложением, но факт уведомления нужно закрепить подписью.
Смысл уведомления — снять неожиданность. Сотрудник должен заранее понимать, что рабочая техника и рабочее время фиксируются, а не узнавать об этом из отчёта руководителя. Именно уведомление чаще всего становится тем документом, на который ссылаются при разборе спорных ситуаций.
Лист ознакомления с локальными актами
Лист ознакомления подтверждает, что сотрудник прочитал положение, политику и уведомление. Он не заменяет согласие там, где оно требуется, но закрывает вопрос с уведомлением и правилами. Ознакомление оформляют при приёме на работу и при изменении документов.
Хранить листы ознакомления стоит вместе с кадровыми документами и обновлять при каждом изменении локальных актов. Если правила контроля поменялись, а сотрудник с новой редакцией не ознакомлен, прежние подписи к новым требованиям уже не относятся.
Отдельное согласие — когда оно действительно нужно
Для стандартного контроля корпоративной техники (учёт времени, рабочий компьютер, корпоративная почта) хватает локального акта и уведомления — основанием служит законный интерес работодателя. Отдельное согласие обязательно там, где контроль выходит за эти рамки: личные устройства и аккаунты, данные оператора связи, геолокация, биометрические данные.
Эта граница — ключевая. Ошибка в одну сторону ведёт к лишним документам и тормозит внедрение, ошибка в другую — к штрафу за обработку без основания.
Что важно учесть
Отдельное согласие оформляйте самостоятельным документом, а не пунктом в трудовом договоре. С 1 сентября 2025 года смешанное согласие суды могут признать недействительным. Если сомневаетесь, какой набор документов нужен именно вам, рекомендуем проконсультироваться с юристом: типовых ситуаций много, а формулировки зависят от отрасли и конкретного вида контроля.
Что должно быть в согласии на мониторинг
Если отдельное согласие необходимо, оно должно быть содержательным. Формальная бумага на полстраницы не защитит: важно, чтобы из текста было ясно, какие данные, с какой целью и на каких условиях обрабатываются.
Практический признак хорошего согласия прост: прочитав его, сотрудник может своими словами объяснить, что именно о нём фиксируется. Если из документа это непонятно, то и при проверке возникнут вопросы — но уже не к сотруднику, а к работодателю.
Данные субъекта и реквизиты оператора
В согласии указывают работника (фамилия, имя, отчество, контактные данные в нужном объёме) и оператора — организацию, которая обрабатывает данные. Без чётких реквизитов обеих сторон документ теряет силу.
Указывать лишние сведения о работнике не нужно: достаточно тех, что связаны с обработкой. Принцип минимальности действует и здесь — чем меньше в документе избыточной информации, тем проще соблюсти требования и объяснить, зачем каждый пункт вообще появился.
Цели обработки данных
Цель должна быть конкретной. «Контроль трудовой дисциплины и учёт рабочего времени с использованием системы мониторинга рабочего компьютера» — понятная цель. Формулировки вроде «в целях улучшения процессов» размывают основание и снижают ценность документа.
От цели зависит и объём данных. Если цель — учёт рабочего времени, то нет оснований собирать лишние сведения о содержании работы; если цель — контроль нежелательных программ, то в согласии описывают именно этот контроль. Одна размытая формулировка не закрывает несколько разных задач контроля сразу.
Перечень обрабатываемых данных и операций
Здесь перечисляют, какие данные собираются и что с ними делают. Операции описывают явно: сбор, запись, систематизация, хранение, уточнение, передача. Если применяются снимки экрана, данные приложений и сайтов, системные события и учёт времени — это указывают прямо.
Принцип минимальной достаточности работает и здесь: чем точнее перечень совпадает с реальным контролем, тем меньше вопросов возникает при проверке.
Срок действия и порядок отзыва согласия
В согласии указывают срок его действия и порядок отзыва. Работник вправе отозвать согласие письменно, и это должно быть прописано. Отзыв не означает мгновенного демонтажа системы: работодатель прекращает обработку по этому основанию и учитывает требования других документов, но сотрудник должен знать, как именно он может отозвать согласие.
Порядок отзыва тоже стоит описать конкретно: куда подаётся заявление, в какой срок работодатель прекращает обработку, что происходит с уже собранными данными. Чем меньше в этом вопросе неопределённости, тем реже он превращается в спор.
Образец и правила оформления
Готового универсального образца не существует: содержание согласия зависит от видов контроля и специфики компании, поэтому документ стоит готовить под конкретную задачу. Базовые правила одинаковы: письменная форма, отдельный документ, подпись работника, хранение подписанного экземпляра и понятные реквизиты.
Если сомневаетесь в формулировках, рекомендуем проконсультироваться с юристом: типовых ситуаций контроля много, и от отрасли к отрасли меняются и объём данных, и допустимые границы. Одна и та же фраза в разных компаниях может означать разный набор действий.
Отдельные сценарии
Разные виды контроля требуют разного набора документов. Ниже — три ситуации, которые чаще всего вызывают вопросы.
Общее правило простое: чем ближе контроль к корпоративному контуру, тем меньше дополнительных документов нужно. Как только контроль касается личных устройств, личных аккаунтов или биометрии, появляется отдельный документ — именно этот шаг чаще всего забывают.
Мониторинг социальных сетей
Публичные профили сотрудников в социальных сетях — отдельная и чувствительная тема. Компании иногда хотят отслеживать, что сотрудник публикует, чтобы оценить репутационные риски. Здесь нужно быть аккуратным: система мониторинга рабочего компьютера соцсети и личные аккаунты не отслеживает. Такие задачи относятся к кадровой и юридической работе, а не к учёту цифровой активности за компьютером.
Если для оценки аккаунтов всё же требуется обработка данных, она должна опираться на отдельное согласие и тот объём, который осознанно подтвердил работник. Обычный мониторинг рабочего компьютера в этот сценарий не входит.
Мониторинг геолокации и удалённых сотрудников
Для распределённых команд используют мониторинг корпоративных Android-устройств: система может показывать геолокацию устройства. Важная граница: геолокация относится к устройству, а не к человеку, и не подтверждает выполнение задания — маршрут нужно сопоставлять с задачами и данными профильных систем.
Геолокация относится к чувствительным данным, поэтому для неё нужны отдельное согласие и понятные сроки хранения. Данные удаляют по окончании рабочего дня, если инцидента не было.
Контроль личных устройств и аккаунтов
Личный телефон, ноутбук или почтовый аккаунт — сценарий, где отдельное согласие обязательно. Контроль корпоративного контура и личных устройств — разные правовые ситуации, и переносить правила одной на другую нельзя.
На практике проще всего развести контуры: рабочие задачи — на корпоративной технике, личные — на личной. Это снимает большинство спорных ситуаций и упрощает документы.
Практический ориентир
Разведите рабочие и личные контуры. Тогда для повседневного контроля корпоративного компьютера достаточно локального акта и уведомления, а отдельное согласие оформляется точечно — под геолокацию, личные устройства, аккаунты и биометрию. Так документов меньше, а риски ниже.
Порядок внедрения контроля: пошагово
Последовательность важна не меньше самих документов: сначала правила и уведомление, затем система. Это снижает риск оспаривания данных и внутренних конфликтов.
Если запустить систему раньше документов, получится обратный порядок: данные уже собираются, а основания под них ещё не оформлены. Поэтому первые три шага проходят до включения мониторинга, и только затем разворачивается система.
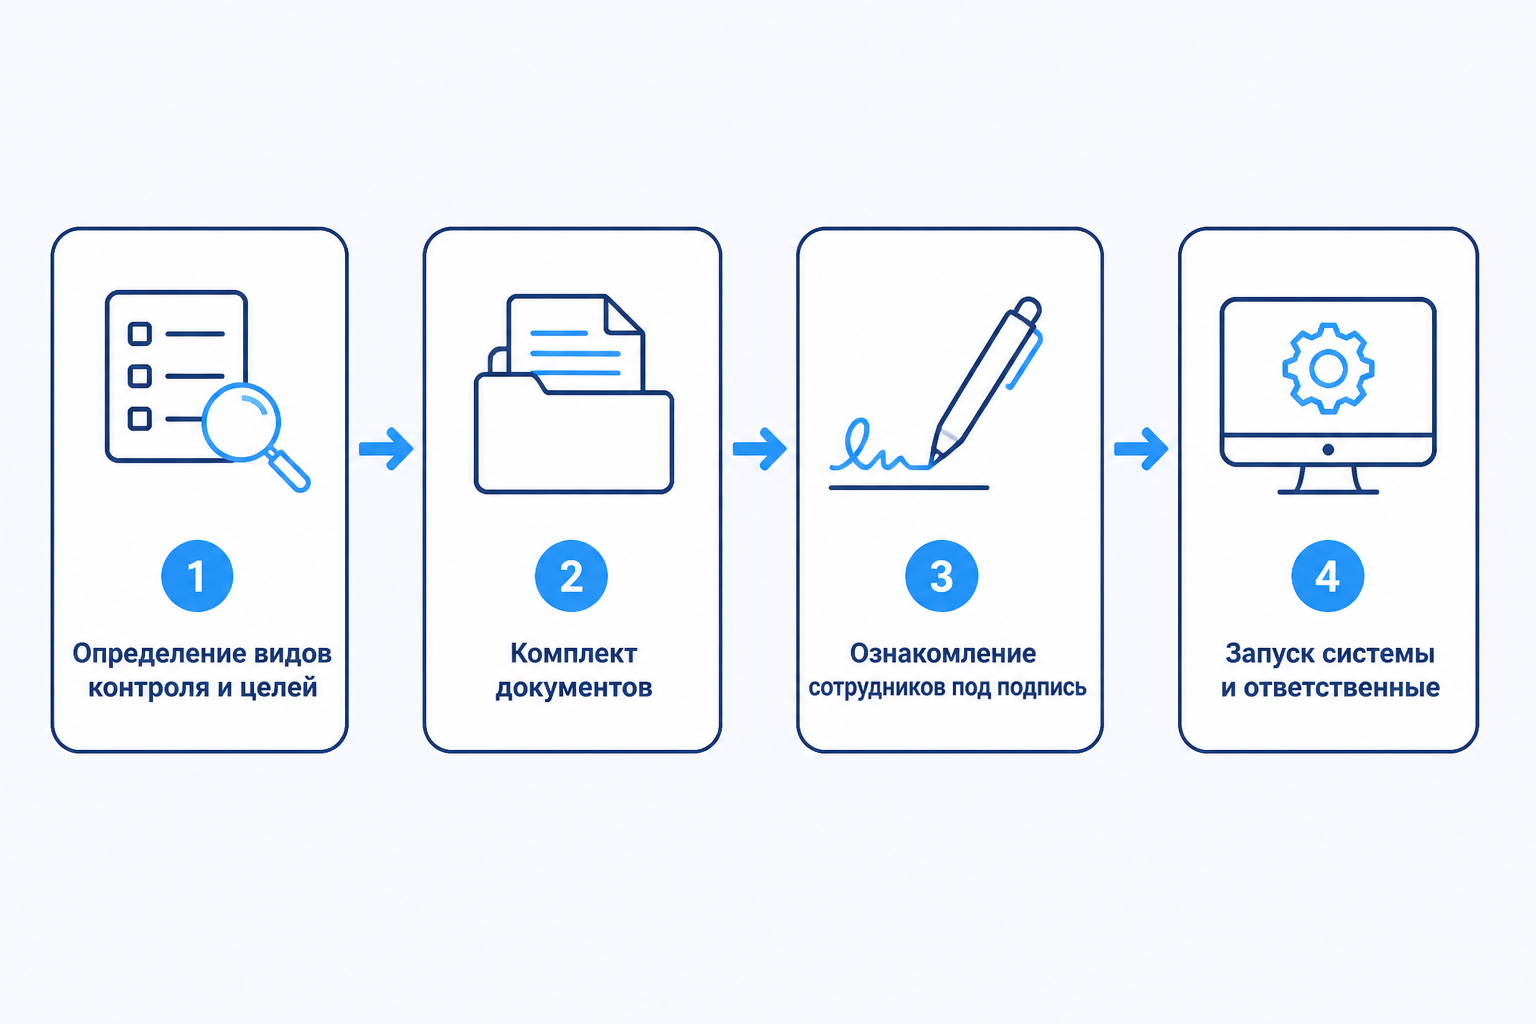
Шаг 1. Определите виды контроля и цели
Опишите, что именно собираетесь контролировать и зачем. От этого зависит набор документов и содержание согласия. На этом же шаге решается, нужен ли контроль личных устройств или геолокации.
Чем конкретнее сформулированы цели, тем проще подобрать документы: под одну задачу контроля может хватить локального акта, под другую потребуется отдельное согласие. На этом шаге полезно зафиксировать список видов контроля письменно — он станет основой и для положения, и для уведомления.
Шаг 2. Подготовьте комплект документов
Соберите положение о контроле, актуализируйте политику обработки данных, подготовьте уведомление и лист ознакомления. Если нужен отдельный документ согласия — подготовьте и его.
Проверьте, что документы не противоречат друг другу: виды контроля в положении должны совпадать с тем, о чём сотрудник узнаёт из уведомления, а перечень данных в согласии — с реальным набором собираемых сведений. Расхождения между бумагами — частая причина вопросов при проверке.
Шаг 3. Ознакомьте сотрудников под подпись
Каждый сотрудник знакомится с локальными актами под подпись, а там, где требуется, подписывает отдельное согласие. Подписи нужно сохранить: именно они подтверждают, что сотрудник знал о контроле.
Ознакомление проходит до запуска системы, а не после. Так сотрудник заранее понимает правила, а руководитель получает подтверждение, что контроль введён законно. Подписанные документы храните в доступном месте — они понадобятся, если возникнет спор или проверка.
Шаг 4. Запустите систему и назначьте ответственных
После оформления можно разворачивать систему. Заранее определите, кто имеет доступ к данным, как они хранятся и по какому регламенту их используют при разборе ситуаций.
Такой порядок помогает на практике: руководитель управляет по данным, а не по догадкам. Разобраться с самим продуктом заранее помогает демонстрация.
демодоступ
возможности ИНСАЙДЕР
Если удобнее сначала обсудить условия, оставьте контакт или позвоните по телефону 8 (800) 101-96-68, либо напишите на site@insidercontrol.ru.
Сравнение сценариев: какой документ нужен
Ниже — сводка по основным сценариям контроля и документам, которые их закрывают. Таблица помогает быстро понять, где достаточно локального акта, а где нужно отдельное согласие.
Какой документ нужен: сравнение сценариев контроля
| Сценарий контроля | Что контролируется | Локальный акт и уведомление | Отдельное согласие |
|---|---|---|---|
| Учёт рабочего времени | Начало, конец, перерывы, переработки | Да | Нет |
| Контроль корпоративного компьютера | Программы, сайты, снимки экрана, системные события | Да | Нет |
| Геолокация корпоративного устройства | Местоположение устройства | Да | Да |
| Личные устройства и аккаунты | Личный телефон, ноутбук, почта | Да | Да |
| Биометрические данные | Биометрия для доступа | Да | Да |
Вывод: чем дальше контроль выходит за границы корпоративного контура, тем важнее отдельное согласие. Обычный контроль рабочего компьютера в рабочее время большинство вопросов закрывает локальным актом и уведомлением.
Ответственность за нарушения: штрафы и практика
Ответственность за нарушения в обработке персональных данных лежит прежде всего на работодателе. Обработка без основания, «вшитое» согласие, сбор лишних данных — всё это создаёт риск претензий со стороны регулятора.
С 30 мая 2025 года штрафы по статье 13.11 КоАП РФ существенно выросли. Утечка данных 10 000–100 000 человек — штраф до 10 млн рублей, повторная утечка — оборотный штраф до 3% годовой выручки. Незаконная обработка биометрии — до 2 млн рублей, утечка биометрии — до 20 млн рублей. Эти цифры показывают, почему документы — не формальность.
Отдельная практика касается использования данных. Дисциплинарное взыскание, построенное на одних скриншотах или геоданных, суды часто отменяют: нужна совокупность доказательств — задачи, сроки, качество и данные профильных систем. Поэтому данные мониторинга стоит воспринимать как материал для проверки, а не как готовое доказательство.
Частые ошибки при оформлении
Большинство проблем с документами возникает из-за типовых ошибок. Их проще избежать заранее, чем разбираться после проверки.
- Согласие «вшито» в трудовой договор. С 1 сентября 2025 года такое согласие могут признать недействительным. Оформляйте его отдельным документом.
- Расплывчатые цели обработки. Формулировка «в целях улучшения процессов» не даёт понятного основания. Указывайте конкретную цель контроля.
- Собирают лишние данные. Нарушение принципа минимальной достаточности повышает риски. Соберите только то, что нужно для заявленной цели.
- Нет листа ознакомления. Без подписи сотрудника сложно подтвердить, что он знал о контроле. Оформляйте ознакомление под подпись.
- Хранят данные дольше необходимого. Геолокацию и видеозаписи хранят ограниченное время. Определите сроки и соблюдайте их.
- Используют данные как доказательство нарушения. Скриншот или геоданные сами по себе не доказывают нарушение. Решение принимается по совокупности данных.
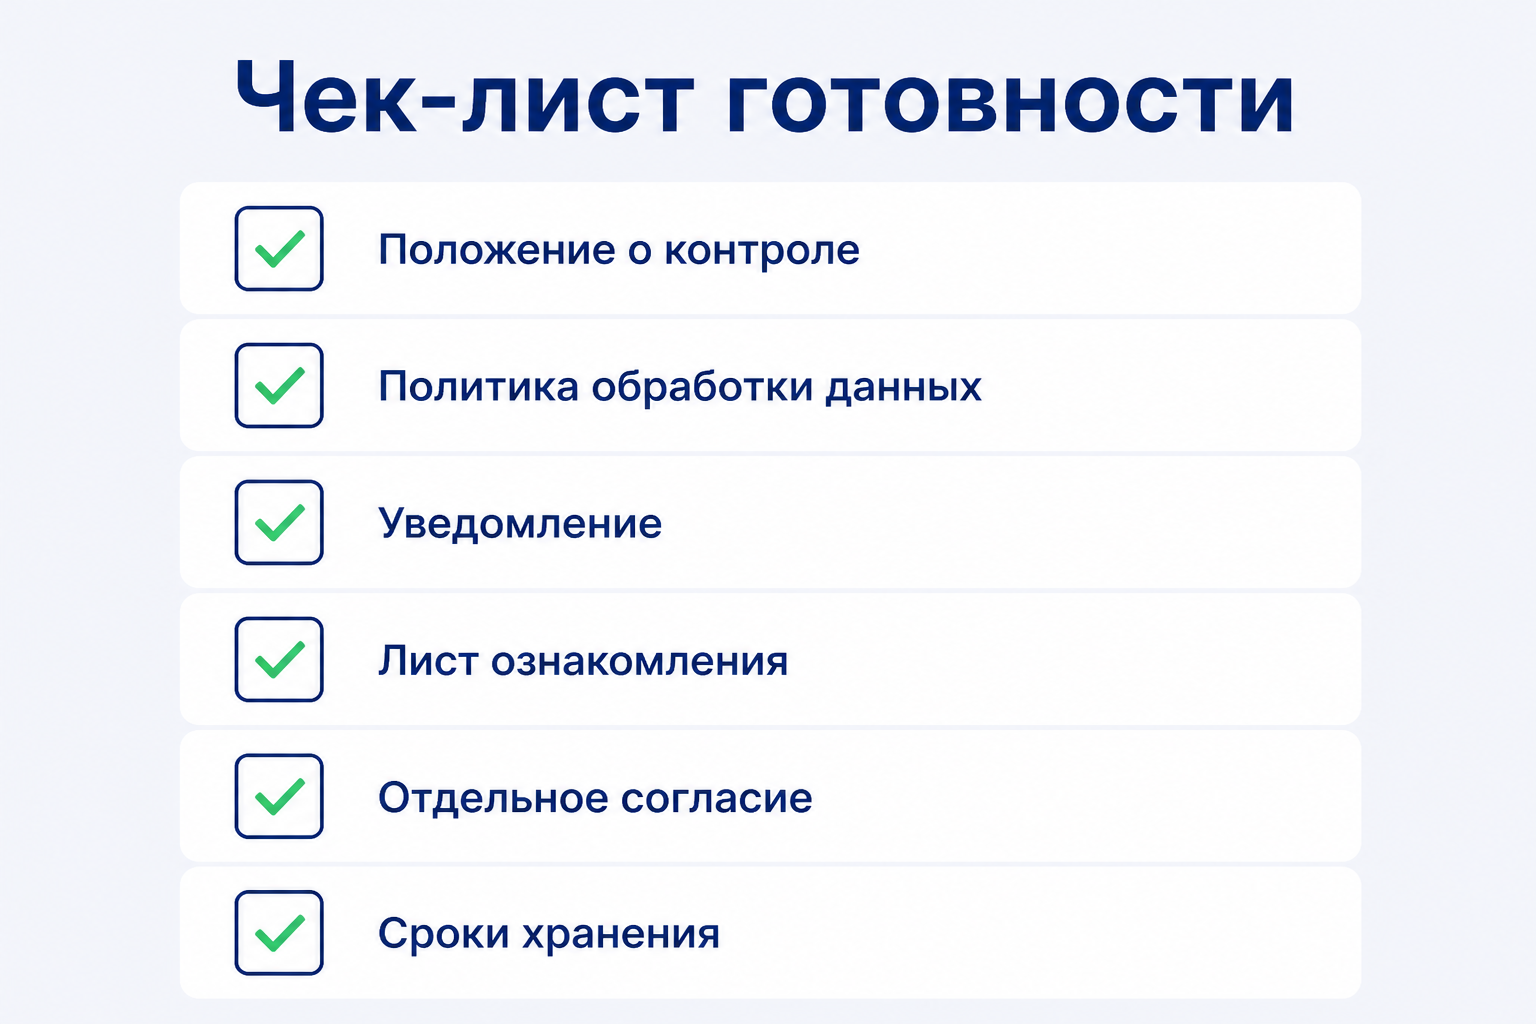
Чек-лист: готовы ли документы к запуску
Проверьте себя по пунктам перед тем, как включать систему.
- Виды контроля и цели определены. Понятно, что и зачем фиксируется, и это совпадает с содержанием документов.
- Положение о контроле подготовлено. В локальном акте описаны виды контроля, объём данных и правила.
- Политика обработки данных актуальна. В ней есть основания для контроля сотрудников.
- Уведомление оформлено. Сотрудник знает о контроле рабочего места.
- Лист ознакомления подписан. Есть подтверждение, что сотрудники прочитали локальные акты.
- Отдельное согласие есть там, где нужно. Оформлено отдельным документом для личных устройств, аккаунтов, геолокации и биометрии.
- Сроки хранения заданы. Понятно, как долго хранятся снимки, события и геоданные.
- Ответственные назначены. Определено, кто имеет доступ к данным и по какому регламенту их использует.
Итоги: что важно знать при оформлении согласия
Мониторинг сотрудников законен и управляем, когда он опирается на документы. Для повседневного контроля корпоративного компьютера в рабочее время достаточно локального акта, уведомления и листа ознакомления — основание здесь в законном интересе работодателя. Отдельное согласие нужно там, где контроль выходит за эти границы: личные устройства и аккаунты, геолокация, биометрия.
С 1 сентября 2025 года согласие обязательно оформлять отдельным документом, а с 30 мая 2025 года выросли штрафы за нарушения в обработке данных. Это делает документы не формальностью, а частью внедрения. Порядок простой: определить виды контроля → подготовить комплект документов → ознакомить сотрудников под подпись → запустить систему и назначить ответственных.
И главное: данные — это материал для управленческой оценки, а не готовое доказательство. Итоговое решение о сотруднике всегда принимает человек, сопоставляя данные с задачами, сроками и качеством работы.
Если полезно увидеть, как выглядит контроль в работе, запросите демонстрацию — это помогает соотнести документы и настройки системы. Контакт для вопросов: телефон 8 (800) 101-96-68 и почта site@insidercontrol.ru.
FAQ
Нужно ли согласие сотрудника, если контроль идёт на корпоративном компьютере?
Для контроля корпоративной техники в рабочее время основание — законный интерес работодателя. Достаточно локального акта и уведомления с ознакомлением под подпись. Отдельное согласие в этом сценарии по общему правилу не требуется, но формулировки стоит сверить с юристом.
Чем согласие отличается от ознакомления с локальным актом?
Ознакомление подтверждает, что сотрудник прочитал внутренние правила и знает о контроле. Согласие — это разрешение на обработку данных там, где оно нужно по закону. Лист ознакомления не заменяет отдельное согласие, если оно требуется.
Действительно ли согласие, «вшитое» в трудовой договор?
С 1 сентября 2025 года согласие на обработку персональных данных должно быть отдельным документом. Если оно включено в трудовой договор или смешанный текст, суд может признать его недействительным. Оформляйте его самостоятельным документом.
Что обязательно указывать в согласии на мониторинг?
Данные работника и реквизиты оператора, конкретную цель обработки, перечень данных и операций с ними (сбор, запись, хранение, передача), срок действия и порядок отзыва. Чем точнее перечень совпадает с реальным контролем, тем меньше вопросов возникает.
Можно ли отозвать согласие и что тогда происходит?
Да, работник может отозвать согласие письменно, и порядок отзыва прописывают в самом документе. После отзыва работодатель прекращает обработку по этому основанию, учитывая при этом требования других документов и норм.
Какие штрафы грозят за нарушения при обработке данных?
С 30 мая 2025 года штрафы по статье 13.11 КоАП РФ выросли. Утечка данных 10 000–100 000 человек — до 10 млн рублей, повторная утечка — оборотный штраф до 3% годовой выручки, незаконная обработка биометрии — до 2 млн рублей, утечка биометрии — до 20 млн рублей.